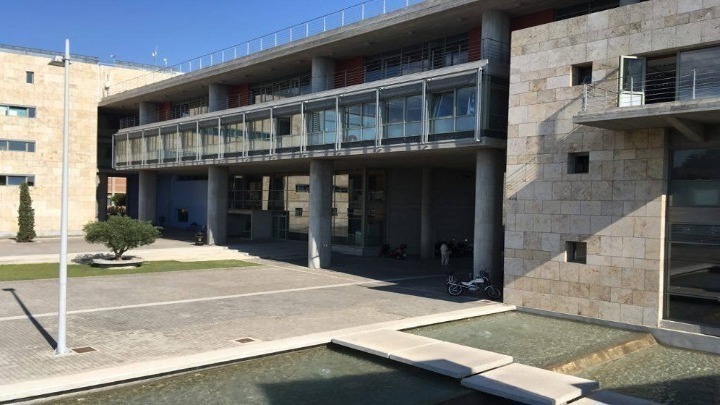
Για τη διαρροή σε παράνομους ιστότοπους αρχείων και εγγράφων που περιέχουν προσωπικά δεδομένα φυσικών προσώπων με σκοπό τον εκβιασμό του Δήμου Θεσσαλονίκης για την πληρωμή λύτρων ενημερώνει, με σχετική ανακοίνωση, ο Δήμος Θεσσαλονίκης.
Συγκεκριμένα υπενθυμίζει ότι «ο Δήμος Θεσσαλονίκης, όπως συνέβη το τελευταίο διάστημα και με άλλους δημόσιους και ιδιωτικούς φορείς παγκοσμίως, δέχτηκε κυβερνοεπίθεση στα πληροφοριακά του συστήματα με την αποστολή κακόβουλου λογισμικού (τύπου ransomware)».
Σε ό,τι αφορά τα δεδομένα που έχουν διαρρεύσει αναφέρει ότι πρόκειται για στοιχεία όπως «όνομα, επώνυμο, ΑΦΜ, διεύθυνση φυσικών προσώπων, τα οποία περιέχονταν ως επί το πλείστον σε διοικητικά έγγραφα, κάποια εκ των οποίων ήταν αναρτητέα εκ του νόμου στο διαδίκτυο (Διαύγεια)».
Ο Δήμος τονίζει ότι «βρίσκεται από την πρώτη στιγμή σε άμεση συνεργασία με το αρμόδιο Υπουργείο Ψηφιακής Διακυβέρνησης, την Αρχή Κυβερνοασφάλειας, τη Δίωξη Ηλεκτρονικού Εγκλήματος και την Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα για την ιχνηλάτηση και διαλεύκανση του περιστατικού της κυβερνοεπίθεσης, ενώ παράλληλα έχει θέσει σε εφαρμογή το σχέδιο επιχειρησιακής συνέχειας, με σκοπό τη σταδιακή επαναλειτουργία των δομών και υπηρεσιών του Δήμου σε ασφαλές περιβάλλον και την άμεση επιστροφή στην κανονικότητα».
Παράλληλα υπογραμμίζει ότι «η αναδημοσίευση των παραπάνω εγγράφων και αρχείων σε νόμιμες ιστοσελίδες συνιστά παράνομη επεξεργασία και διώκεται ποινικά βάσει του άρθρου 38 του Ν.4624/2019».
Δείτε επίσης:
- «Τέσσερα στα τέσσερα» για τον Ολυμπιακό στη Water Polo League
- «Σκιές από την Ασία» στο θέατρο Αμαλία – Όταν οι πολιτισμοί συναντιούνται, γεννιέται η μαγεία
- Σοκ στην Εύβοια: βίντεο κατέγραψε διαρρήκτη που εισβάλει σε επιχειρήσεις
- Στο φινάλε «μίλησε» ο Μπεντζαμίν Γκαρέ και χάρισε στον Άρη το 2-1 στην Κηφισιά
- Συναγερμός στο Μιλάνο: εκατόν εξήντα προσαγωγές, το 80% ανήλικοι
©Πηγή: ΑΠΕ-ΜΠΕ