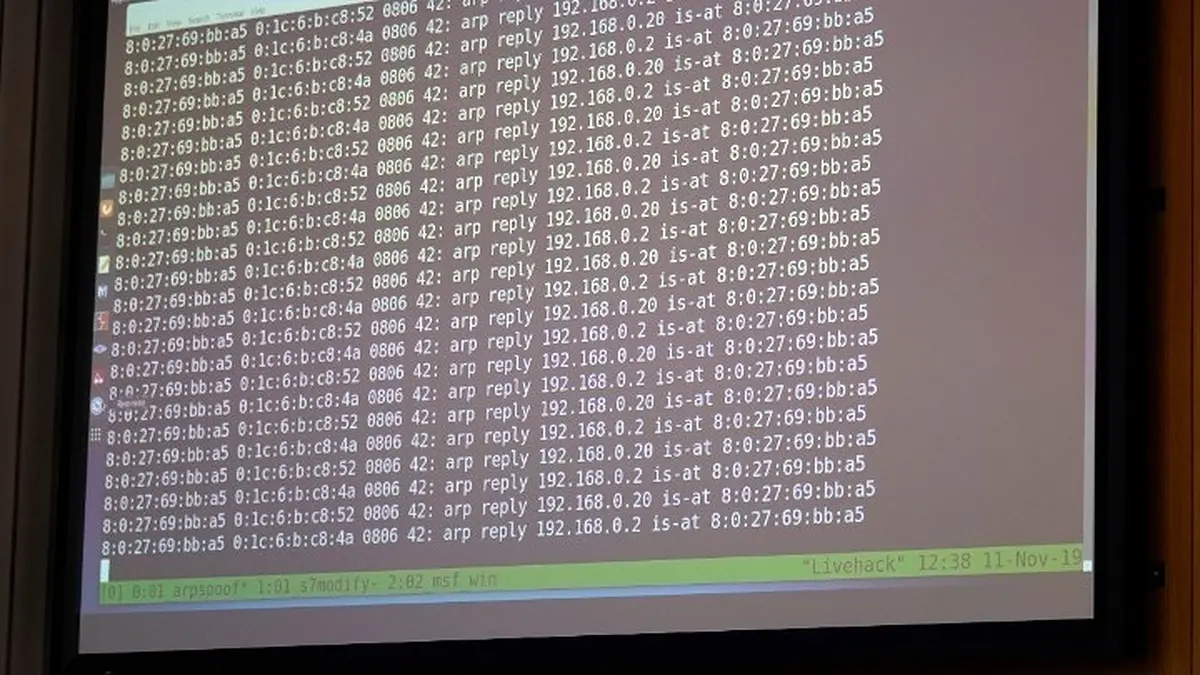
Μη εξουσιοδοτημένη πρόσβαση σε σύστημα της Choose στο οποίο διεξάγονται δοκιμές διαπιστώθηκε, σύμφωνα με την ανακοίνωση της εταιρείας, χωρίς να έχει επηρεαστεί κανένα παραγωγικό σύστημα. Η εταιρεία αναφέρει ότι το περιστατικό περιορίζεται στο συγκεκριμένο περιβάλλον.
«Μόλις εντοπίστηκε η μη εξουσιοδοτημένη πρόσβαση, ελήφθησαν άμεσα μέτρα απομόνωσης του συστήματος, ενώ η τεχνική διερεύνηση συνεχίζεται με τη συνδρομή εξειδικευμένων συνεργατών κυβερνοασφάλειας», αναφέρει η Choose.
«Σύμφωνα με τα μέχρι τώρα ευρήματα, δεν έχει επιβεβαιωθεί διαρροή οιωνδήποτε δεδομένων», σημειώνει η εταιρεία, προσθέτοντας ότι στο σύστημα είχε χρησιμοποιηθεί, αποκλειστικά για δοκιμαστική χρήση, πολύ περιορισμένος αριθμός ΑΦΜ και ονοματεπωνύμων (4.266), χωρίς κανένα άλλο προσωπικό, φορολογικό ή οικονομικό στοιχείο, στο πλαίσιο δοκιμών για την υποστήριξη κέντρου εξυπηρέτησης πολιτών.
Για τον λόγο αυτό, ενημερώθηκαν άμεσα η ΑΑΔΕ και η Εθνική Αρχή Κυβερνοασφάλειας.
Η εταιρεία υπενθυμίζει τις βασικές προφυλάξεις που οφείλουν να ακολουθούν όλοι: να είναι προσεκτικοί σε κλήσεις, email ή SMS που ζητούν προσωπικά ή οικονομικά στοιχεία, ακόμη και αν εμφανίζονται να προέρχονται από γνωστό φορέα ή εταιρεία. Να μην κοινοποιείτε κωδικούς πρόσβασης, κωδικούς μίας χρήσης (OTP) ή τραπεζικά στοιχεία.
Παράλληλα, καλεί τους πολίτες να μην ανοίγουν συνδέσμους ή συνημμένα αρχεία σε μηνύματα άγνωστης ή αμφίβολης προέλευσης και, αν έχουν αμφιβολία για μια επικοινωνία, να απευθύνονται οι ίδιοι στον αντίστοιχο φορέα μέσω των επίσημων καναλιών του. Στην Choose, φροντίζουμε συστηματικά για την προστασία των προσωπικών δεδομένων και την ασφάλεια των συστημάτων μας, αναφέρει καταλήγοντας ότι ενισχύει συνεχώς τα μέτρα προστασίας.
ΦΩΤΟ ΑΡΧΕΙΟΥ