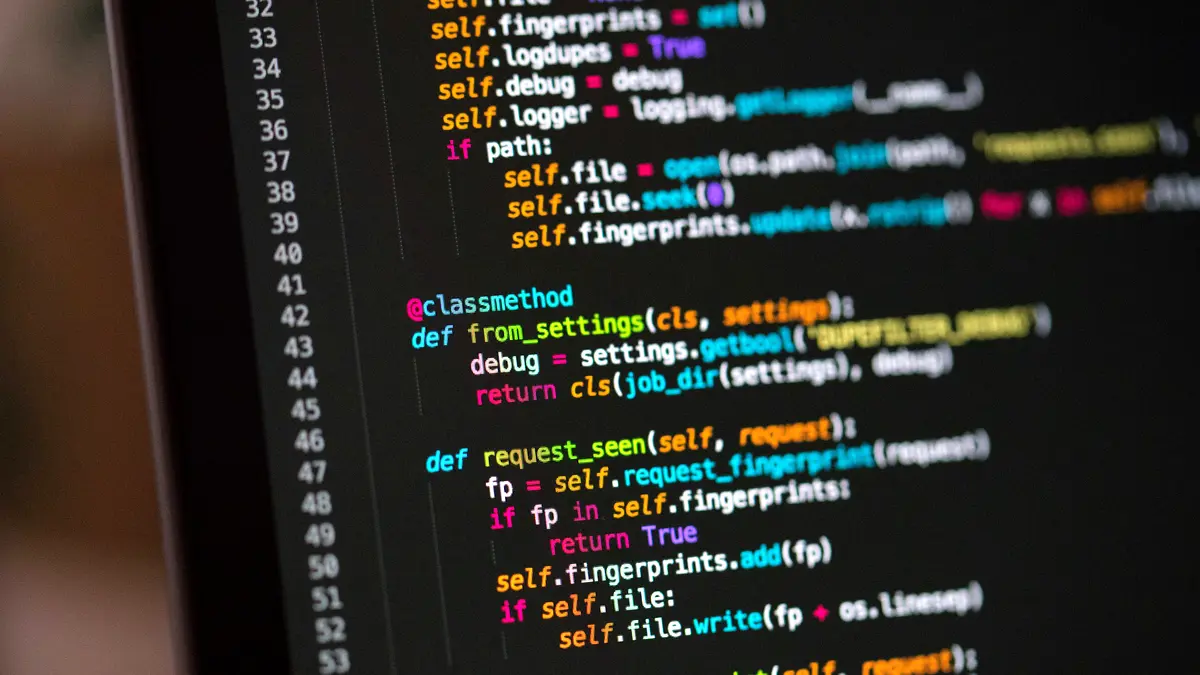
Συναγερμός σήμανε σε κυβερνητικούς ιστότοπους στην Ευρώπη και αλλού, καθώς τέθηκαν εκτός λειτουργίας μετά την αποκάλυψη κρίσιμων κενών ασφαλείας σε μια ευρέως χρησιμοποιούμενη γλώσσα προγραμματισμού. Διαχειριστές ιστοτόπων σε όλο τον κόσμο κινητοποιήθηκαν άμεσα για να προστατεύσουν τα συστήματά τους από επιθέσεις χάκερ.
Οι δημιουργοί της γλώσσας προγραμματισμού PHP έδωσαν την Τετάρτη επείγουσες διορθώσεις για ευπάθειες που είχαν παραμείνει κρυμμένες στο λογισμικό επί χρόνια. Τα προβλήματα εντοπίστηκαν με τη βοήθεια τεχνητής νοημοσύνης (AI), ενώ οι δημιουργοί της PHP κάλεσαν τους χρήστες να ενημερώσουν άμεσα το λογισμικό τους.
Οι κυβερνητικοί αυτοί ιστότοποι στην Ευρώπη έχουν τεθεί προσωρινά εκτός λειτουργίας, καθώς εταιρείες τεχνολογίας προειδοποιούν ότι ορισμένοι χάκερ έχουν ήδη αρχίσει να εκμεταλλεύονται τα κενά ασφαλείας. Με δεδομένο ότι η λύση είναι πλέον δημόσια διαθέσιμη και τα εργαλεία τεχνητής νοημοσύνης επιτρέπουν την αντίστροφη μηχανική του σφάλματος με ελάχιστη προσπάθεια, οι ειδικοί μιλούν για κίνδυνο κύματος παραβιάσεων. Οι χάκερ σπεύδουν να δράσουν πριν εφαρμοστούν οι διορθώσεις.
Τι είναι η PHP
Η PHP είναι μια γλώσσα που χρονολογείται από τις αρχές της δεκαετίας του 1990 και αρχικά σήμαινε Personal Home Page. Αποτελεί τη βάση για ένα τεράστιο τμήμα του διαδικτύου και ενσωματώνεται σε ιστότοπους που βασίζονται σε πλατφόρμες όπως το WordPress, το Drupal, το Joomla και το Magento. Αυτό σημαίνει ότι κάθε κρίσιμη ευπάθεια μπορεί να έχει μεγάλες αλυσιδωτές συνέπειες.
Ο κίνδυνος είναι ιδιαίτερα έντονος για μικρούς ιστοτόπους που διαχειρίζονται ιδιώτες ή οργανισμοί με περιορισμένους τεχνικούς πόρους, συχνά σε περιβάλλοντα κοινόχρηστης φιλοξενίας (shared hosting), όπου οι πελάτες δεν έχουν άμεσο έλεγχο στους διακομιστές στους οποίους φιλοξενούνται. Οι ειδικοί σε θέματα ασφάλειας επισημαίνουν ότι σε τέτοιες περιπτώσεις μπορεί να απαιτηθεί περισσότερος χρόνος για την εφαρμογή διορθώσεων (patches), με αποτέλεσμα οι ιστότοποι να μένουν εκτεθειμένοι πολύ αφότου έχουν δοθεί οι σχετικές λύσεις.
Πού κλείνουν ιστότοποι
Υπηρεσίες κυβερνοασφάλειας στην Ευρώπη, την Αυστραλία, την Ιαπωνία και τη Βρετανία κάλεσαν τους χρήστες της PHP να προχωρήσουν άμεσα σε ενημερώσεις ή να θέσουν τους ιστοτόπους τους εκτός λειτουργίας μέχρι να εφαρμοστούν οι απαραίτητες διορθώσεις.
Η υπηρεσία κυβερνοασφάλειας της Ολλανδίας προχώρησε στην απενεργοποίηση των δικών της ιστοτόπων ως προληπτικό μέτρο λόγω των ευπαθειών. Ο διαχειριστής της διαδικτυακής εγκυκλοπαίδειας Wikipedia ανακοίνωσε ότι έθεσε εκτός λειτουργίας έναν απροσδιόριστο αριθμό συστημάτων, έως ότου μπορέσουν να διορθωθούν με ασφάλεια. Η πρωθυπουργός της Ιαπωνίας, Σαναέ Τακαΐτσι, ανέφερε στο Χ ότι οι ιδιοκτήτες ιστοτόπων θα πρέπει να ελέγξουν αν ο ιστότοπός τους χρησιμοποιεί PHP και να προετοιμαστούν για την εφαρμογή της νέας διορθωτικής ενημέρωσης.
Σε δήλωσή του, ο Λευκός Οίκος ανέφερε ότι ενημερώθηκε για το σφάλμα την Παρασκευή.
«Αυτή η ανακάλυψη καταδεικνύει ακριβώς γιατί η αμερικανική ηγεσία στην SI [Τεχνητή Νοημοσύνη] είναι τόσο κρίσιμης σημασίας», δήλωσε ο Λευκός Οίκος. «Πρόκειται για αμερικανική καινοτομία που ενισχύει την εθνική μας ασφάλεια».
Ωστόσο, η Εθνική Υπηρεσία Ασφαλείας των ΗΠΑ (NSA) συνέστησε σήμερα σε όλους τους ιστότοπους που χρησιμοποιούν το ευρέως χρησιμοποιούμενο λογισμικό προγραμματισμού PHP να επικαιροποιήσουν το λογισμικό τους για να διορθωθούν κρίσιμα τρωτά σημεία. Η NSA προτείνει να κλείσει οποιοσδήποτε ιστότοπος με PHP που δεν έχει ακόμη επικαιροποιήσει το λογισμικό, καθώς τα ελαττώματα επιτρέπουν την πρόσβαση σε διακομιστές και δεδομένα του οργανισμού, σύμφωνα με μήνυμα που αναρτήθηκε στο X.
Με τη βοήθεια της ΑΙ
Το σφάλμα στην PHP εντοπίστηκε με τη χρήση τεχνητής νοημοσύνης, όπως αναφέρει σε ανάρτηση στο ιστολόγιό της η εταιρεία κυβερνοασφάλειας Wiz, η οποία ανήκει στην Alphabet.
Τα κενά ασφαλείας παρέμεναν κρυμμένα στον κώδικα της PHP για περισσότερο από μία δεκαετία και θα ήταν εξαιρετικά περίπλοκο για έναν άνθρωπο χάκερ να τα εκμεταλλευτεί, σημειώνεται στην ανάρτηση.
Πριν από την έλευση της ΤΝ, αυτή η χειροκίνητη εργασία θα ήταν δύσκολο να υλοποιηθεί και ακόμη πιο δύσκολο να κλιμακωθεί, αναφέρεται. Με την ΤΝ, αυτό δεν αποτελεί πλέον εμπόδιο.
Η Wiz δήλωσε ότι η έρευνά της βασίστηκε στο Wiz Atlas —το αυτόνομο εργαλείο της για τον εντοπισμό κενών ασφαλείας μέσω ΤΝ— καθώς και στα μοντέλα Gemini 4 Argon της Google και GPT-5.6 Sol της OpenAI. Η εταιρεία ανέφερε ότι συνεργάστηκε με την ομάδα ανάπτυξης της PHP, την OpenAI και την εταιρεία κυβερνοασφάλειας Calif για τον εντοπισμό του σφάλματος και την επαλήθευση της διορθωτικής ενημέρωσης.
Η εταιρεία συνεργάστηκε επίσης με τις Google Cloud, Cloudflare (NET.N), AWS της Amazon (AMZN.O), Microsoft (MSFT.O), την Automattic (διαχειρίστρια του WordPress.com), καθώς και με άλλες εταιρείες όπως οι Fastly (FSLY.O), Akamai (AKAM.O), Imperva και Vercel, προκειμένου να προστατευτούν οι πελάτες και να προετοιμαστούν τα κατάλληλα μέτρα αντιμετώπισης.