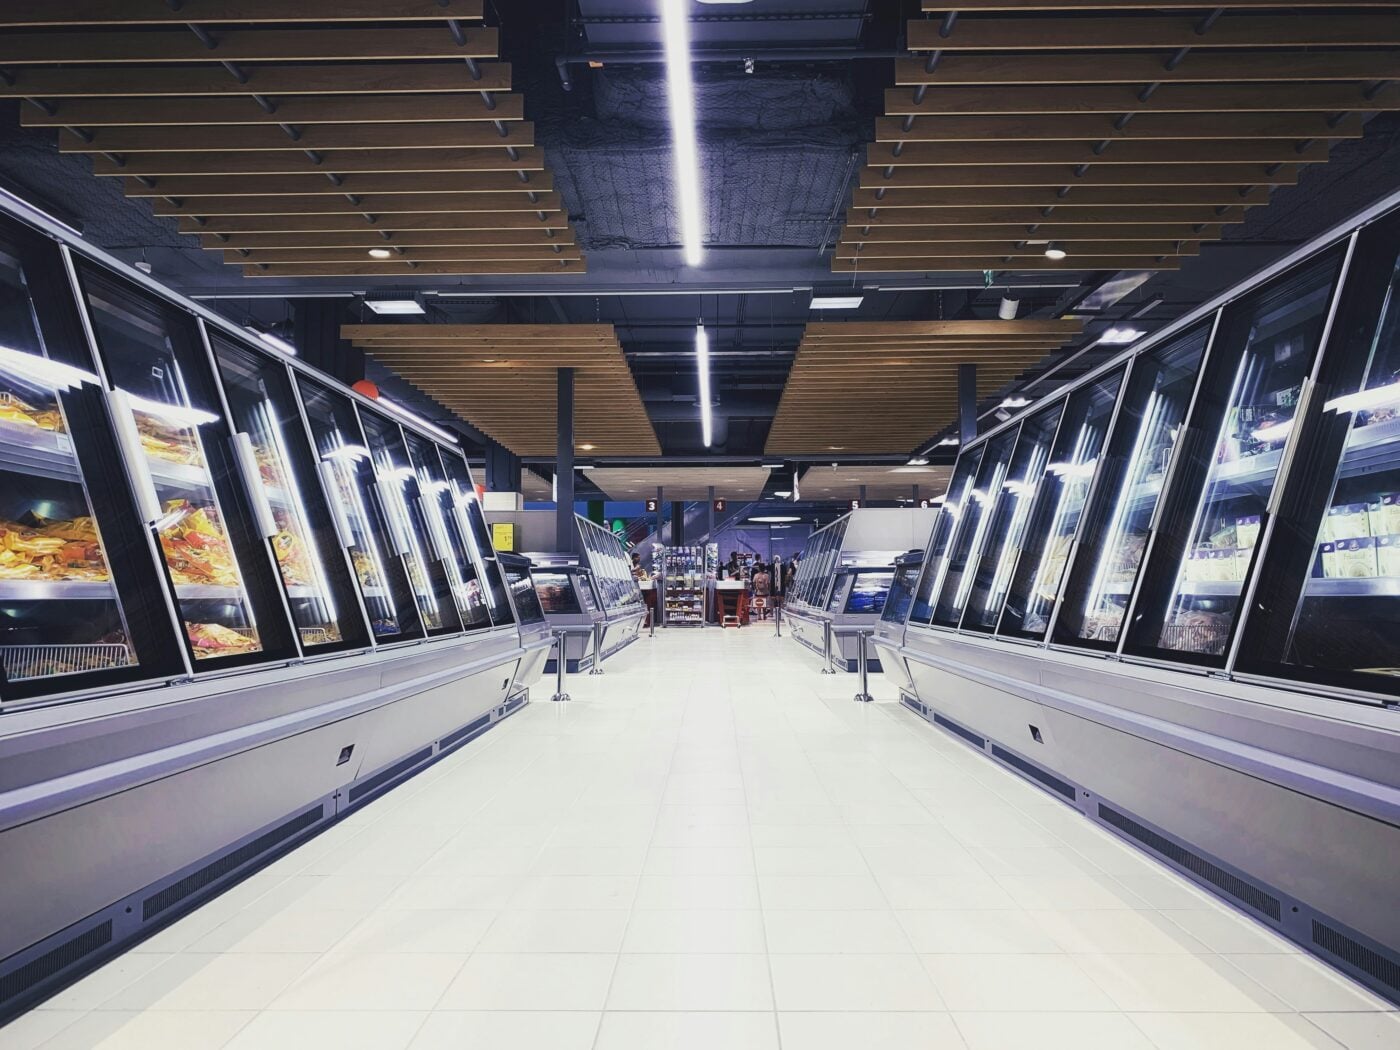
Ένα νέο πεδίο κυβερνοεπιθέσεων φαίνεται να ανοίγει στην Ευρώπη. Στο στόχαστρο δεν βρίσκονται αυτή τη φορά μόνο υπολογιστές, τράπεζες ή κρατικές υπηρεσίες, αλλά επαγγελματικά ψυγεία και καταψύκτες.
Σούπερ μάρκετ, επιχειρήσεις τροφίμων, logistics, ακόμη και τράπεζες αίματος έχουν βρεθεί αντιμέτωπες με επιθέσεις στα συστήματα ρύθμισης θερμοκρασίας. Οι δράστες αποκτούν πρόσβαση στα λογισμικά των ψυκτικών εγκαταστάσεων και αλλάζουν εξ αποστάσεως τις θερμοκρασίες, προκαλώντας ζημιές, καταστροφή προϊόντων και ανησυχία για την ασφάλεια της εφοδιαστικής αλυσίδας.
Σύμφωνα με πληροφορίες που μεταδίδουν διεθνή μέσα, οι επιθέσεις αυτές δεν αντιμετωπίζονται πλέον ως μεμονωμένα τεχνικά περιστατικά. Οι ειδικοί προειδοποιούν ότι ο τομέας των τροφίμων και της γεωργίας αποτελεί κρίσιμη υποδομή και μπορεί να γίνει στόχος ψηφιακού σαμποτάζ.
Η επίθεση στη Γαλλία που σήμανε συναγερμό
Το βράδυ της 11ης Οκτωβρίου, ημέρα Κυριακή, περίπου 700 σούπερ μάρκετ στη Γαλλία είδαν τους καταψύκτες τους να μετατρέπονται σε πηγή κινδύνου. Χάκερ ενεργοποίησαν την απόψυξη και οι θερμοκρασίες σε ορισμένες συσκευές φέρεται να έφτασαν έως τους 50 βαθμούς Κελσίου.
Το αποτέλεσμα ήταν να καταστραφούν μεγάλες ποσότητες τροφίμων. Προϊόντα που έπρεπε να διατηρούνται σε χαμηλές θερμοκρασίες έλιωσαν ή αλλοιώθηκαν, ενώ σε ορισμένες περιπτώσεις αναφέρθηκαν υπερθέρμανση και αναφλέξεις.
Περίπου τρεις εβδομάδες αργότερα, παρόμοιες επιθέσεις καταγράφηκαν σε σούπερ μάρκετ και άλλων ευρωπαϊκών χωρών. Στο στόχαστρο βρέθηκαν επιχειρήσεις στο Βέλγιο, το Λουξεμβούργο, τη Σουηδία, την Ιρλανδία, την Ολλανδία και την Εσθονία.
Σύμφωνα με το Euronews, το τελευταίο κύμα επιθέσεων επηρέασε ψυγεία σε καταστήματα των Carrefour, Intermarché και Ikea στο Βέλγιο, των Coop και ICA στη Σουηδία, της Delhaize στο Λουξεμβούργο, της Kesko στη Φινλανδία και της SuperValu στην Ιρλανδία, καθώς και καταστήματα στην Εσθονία.
Η Ευρωπαϊκή Ένωση καταδίκασε τις επιθέσεις, κάνοντας λόγο για «σκόπιμη προσπάθεια διατάραξης της εφοδιαστικής αλυσίδας τροφίμων και υπονόμευσης της εμπιστοσύνης των καταναλωτών».
Στο στόχαστρο και τράπεζες αίματος
Το ίδιο βράδυ με την επίθεση στα γαλλικά σούπερ μάρκετ, καταγράφηκε επίθεση και σε ψυγεία τραπεζών αίματος στην περιφέρεια της Γαλλίας. Η θερμοκρασία των καταψυκτών που περιείχαν πλάσμα ορίστηκε στους 110 βαθμούς Κελσίου.
Οι συναγερμοί ενεργοποιήθηκαν εγκαίρως και, σύμφωνα με επίσημες πηγές, δεν υπήρξε καταστροφή υλικού. Το περιστατικό, όμως, έδειξε πόσο σοβαρές μπορεί να είναι οι συνέπειες όταν οι κυβερνοεπιθέσεις δεν περιορίζονται σε δεδομένα, αλλά επηρεάζουν φυσικές υποδομές.
Οι επιθέσεις σε βιομηχανικούς καταψύκτες και επαγγελματικά συστήματα ψύξης δεν περιορίστηκαν στη Γαλλία. Ανάλογα περιστατικά αναφέρθηκαν και σε άλλες χώρες της Ευρώπης, μεταξύ αυτών και η Ελλάδα.
Περιστατικά και στην Ελλάδα
Στην Ελλάδα, σύμφωνα με τις πληροφορίες που έχουν γίνει γνωστές, καταγράφηκαν παραβιάσεις σε επαγγελματικά συστήματα ψύξης σε διαφορετικές περιοχές της χώρας.
Μεταξύ άλλων, αναφέρθηκαν περιστατικά:
- σε σύστημα ψύξης σε κρεοπωλείο της Κηφισιάς,
- σε επαγγελματικά συστήματα ψύξης στην Άρτα,
- σε ψυκτικές εγκαταστάσεις στα Ιωάννινα,
- σε επιχειρήσεις τροφίμων στην Πρέβεζα,
- σε επιχειρήσεις κατεψυγμένων και logistics στο Ηράκλειο Κρήτης.
Η Εθνική Αρχή Κυβερνοασφάλειας είχε ήδη προχωρήσει σε σχετικές προειδοποιήσεις, παρακολουθώντας τις επιθέσεις που καταγράφονταν στην Ευρώπη. Πλέον, επιβεβαιώνει τον εντοπισμό 300 ευάλωτων επαγγελματικών συσκευών.
Το στοιχείο αυτό δείχνει ότι το πρόβλημα δεν αφορά μόνο μεγάλες αλυσίδες ή πολυεθνικές επιχειρήσεις. Μπορεί να αφορά και μικρότερες επιχειρήσεις τροφίμων, καταστήματα, ψυκτικές αποθήκες και εταιρείες μεταφοράς προϊόντων.
Γιατί οι χάκερ στοχεύουν ψυγεία και καταψύκτες
Τα επαγγελματικά ψυγεία και οι καταψύκτες των σούπερ μάρκετ είναι συχνά συνδεδεμένα στο διαδίκτυο. Αυτό επιτρέπει σε τεχνικούς και μηχανικούς να ελέγχουν από απόσταση τις θερμοκρασίες και να παρεμβαίνουν όταν χρειάζεται.
Η δυνατότητα αυτή είναι χρήσιμη για τη λειτουργία των επιχειρήσεων. Δημιουργεί, όμως, και νέα κενά ασφαλείας.
Ο Jake Moore, παγκόσμιος σύμβουλος κυβερνοασφάλειας στην εταιρεία Eset, εξήγησε στο BBC ότι οι τεχνικοί μπορούν να παρακολουθούν από απόσταση τις θερμοκρασίες και να τις προσαρμόζουν όταν χρειάζεται. Όπως ανέφερε, οι χάκερ επιχειρούν να χρησιμοποιήσουν παρόμοιες τεχνικές για να εισέλθουν στα λογισμικά των ψυγείων, να αποκτήσουν πρόσβαση στους αισθητήρες συντήρησης και να κάνουν αλλαγές στις ρυθμίσεις.
Το πρόβλημα γίνεται μεγαλύτερο όταν οι τεχνικοί που εγκαθιστούν τους θερμοστάτες δεν αλλάζουν τα προεπιλεγμένα «κλειδιά ασφαλείας», τα οποία μπορεί να είναι κοινά για πολλές συσκευές. Έτσι, ένα σύστημα που έχει εγκατασταθεί για λόγους ευκολίας μπορεί να μετατραπεί σε είσοδο για κυβερνοεπίθεση.
Σύμφωνα με το Euronews, το βασικό πρόβλημα εντοπίζεται στην ανεπαρκή προστασία των συστημάτων που ελέγχουν τις επαγγελματικές ψυκτικές εγκαταστάσεις. Το λογισμικό τους είναι συνδεδεμένο στο διαδίκτυο, όμως σε αρκετές περιπτώσεις δεν ενημερώνεται τακτικά ή λειτουργεί με παλαιότερες εκδόσεις.
Σε αντίθεση με τους υπολογιστές και τα κινητά τηλέφωνα, που λαμβάνουν συχνές ενημερώσεις ασφαλείας, πολλές επαγγελματικές συσκευές μπορεί να λειτουργούν για χρόνια χωρίς ουσιαστική αναβάθμιση. Ορισμένα συστήματα, μάλιστα, δεν υποστηρίζονται πλέον από τους κατασκευαστές τους.
Ποιοι βρίσκονται πίσω από τις επιθέσεις
Μέχρι στιγμής, δεν υπάρχει ξεκάθαρη εικόνα για το ποιοι ευθύνονται. Σε ορισμένες περιπτώσεις, δύο ρωσικές ομάδες φέρονται να ανέλαβαν την ευθύνη για συγκεκριμένες επιθέσεις μέσω Telegram, όμως στη συνέχεια διέγραψαν τις σχετικές αναρτήσεις.
Εταιρείες κυβερνοασφάλειας αναφέρουν ότι οι παραβιάσεις έχουν χαρακτηριστικά που παραπέμπουν σε ρωσικές και ιρανικές ομάδες. Ωστόσο, δεν υπάρχει επιβεβαιωμένο συμπέρασμα για την ταυτότητα των δραστών.
Σύμφωνα με τα διεθνή μέσα, μέχρι στιγμής κανείς δεν έχει αναλάβει επίσημα την ευθύνη για το τελευταίο κύμα επιθέσεων. Δεν έχει εμφανιστεί κάποια πολιτικά υποκινούμενη ομάδα, ενώ δεν υπάρχουν ενδείξεις ότι οι δράστες επιδιώκουν λύτρα μέσω ransomware.
Η απουσία οικονομικού αιτήματος προκαλεί ερωτήματα.Η Μάρτα Ριμπτσίνσκα, ιδρύτρια της εταιρείας Ygreky και ειδική στην κυβερνοασφάλεια, ανέφερε στο Euronews ότι οι δράστες μπορεί να επιδιώκουν κοινωνική αναστάτωση ή να προετοιμάζουν νέες κυβερνοεπιθέσεις, χωρίς άμεσο οικονομικό όφελος. Δεν απέκλεισε, επίσης, το ενδεχόμενο εμπλοκής ομάδας που υποστηρίζεται από κρατικό φορέα, αν και σημείωσε ότι δεν υπάρχουν ακόμη δημοσιοποιημένα αποτελέσματα των ερευνών στη Γαλλία που να επιβεβαιώνουν κάτι τέτοιο.
Πώς μπορούν να προστατευτούν οι επιχειρήσεις
Η ενίσχυση της κυβερνοασφάλειας των ψυκτικών εγκαταστάσεων θεωρείται πλέον απαραίτητη. Οι ειδικοί συστήνουν την εγκατάσταση των πιο πρόσφατων ενημερώσεων ασφαλείας, την αντικατάσταση ή αναβάθμιση παλαιών συστημάτων και την καλύτερη προστασία των συσκευών που είναι συνδεδεμένες στο διαδίκτυο.
Ιδιαίτερη σημασία έχει και η αλλαγή των προεπιλεγμένων κωδικών πρόσβασης, καθώς και ο περιορισμός της απομακρυσμένης πρόσβασης μόνο σε εξουσιοδοτημένους τεχνικούς. Οι επιχειρήσεις καλούνται, επίσης, να ελέγχουν τακτικά ποια συστήματα είναι εκτεθειμένα στο διαδίκτυο και αν διαθέτουν επαρκή μέτρα ασφαλείας.
Σύμφωνα με τον βελγικό όμιλο Sabcobel, οι επιπτώσεις του τελευταίου κύματος κυβερνοεπιθέσεων θα μπορούσαν να είναι πολύ σοβαρότερες εάν δεν είχαν ξεκινήσει εργασίες αναβάθμισης των ψυγείων μετά τα περιστατικά της 12ης Οκτωβρίου στη Γαλλία.
Έτσι, οι αρχές και οι επιχειρήσεις καλούνται πλέον να αντιμετωπίσουν τις ψυκτικές εγκαταστάσεις όχι μόνο ως τεχνικό εξοπλισμό, αλλά και ως ψηφιακές υποδομές που χρειάζονται προστασία.
Με πληροφορίες από Guardian, Euronews και BBC.