Χάκερ χτύπησαν τα ψυγεία σε εκατοντάδες γαλλικά σούπερ μάρκετ, αναγκάζοντας τα καταστήματα να πετάξουν τόνους ευαίσθητων τροφίμων και δείχνοντας πόσο ευάλωτες μπορεί να είναι οι συνδεδεμένες συσκευές. Σε ορισμένες περιπτώσεις, μηχανήματα πήραν και φωτιά έπειτα από το πρωτοφανές σαμποτάζ με άγνωστα κίνητρα.
Η κυβερνοεπίθεση τα ξημερώματα της Δευτέρας, που ερευνά η Εθνική Υπηρεσία Κυβερνοασφάλειας (ANSSI), έπληξε περίπου 150 καταστήματα της αλυσίδας Intermarche, όπου η θερμοκρασία στα ψυγεία ανέβηκε έως και κατά 50 βαθμούς Κελσίου. Αντίστοιχες ζημιές καταγράφηκαν σε 80 καταστήματα της Carrefur και 100 καταστήματα της Coopératives U.
Από τα ψυγεία και τα συστήματα θέρμανσης μέχρι τις κάμερες ασφαλείας και τα δίκτυα συναγερμού, όλο και περισσότερες συσκευές μπορούν πλέον να παρακολουθούνται και να ελέγχονται εξ αποστάσεως, ανοίγοντας νέες δυνατότητες για τους κυβερνοεγκληματίες.
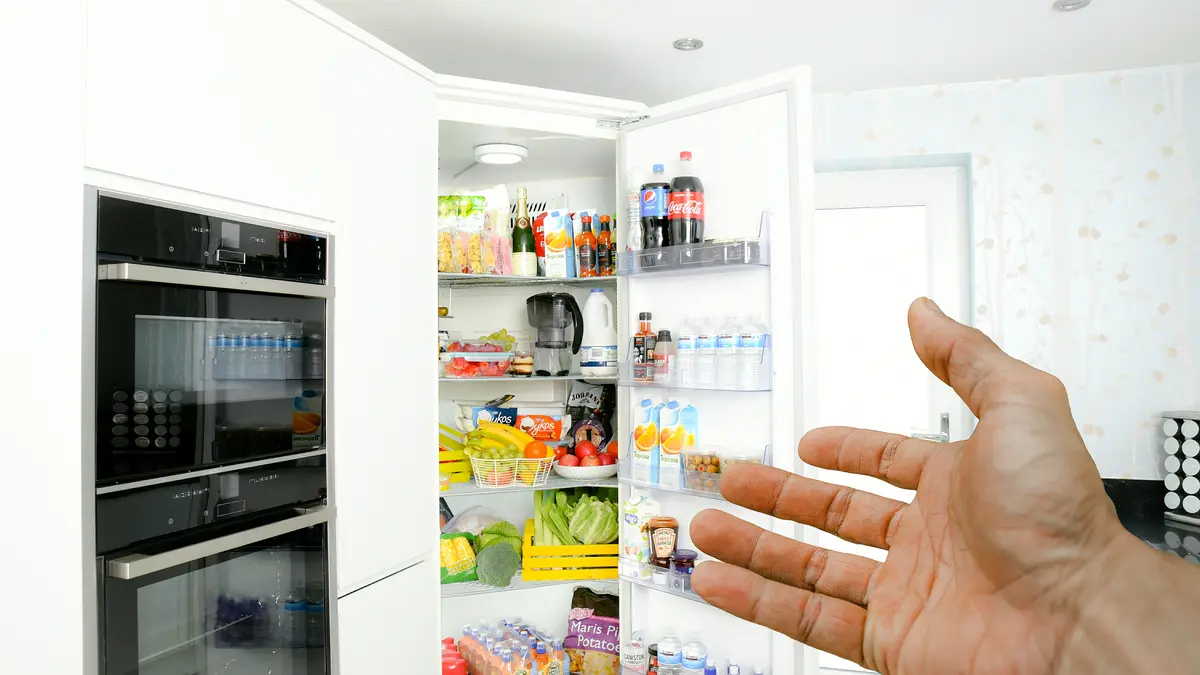
Θεωρητικά, χάκερ μπορούν να εισβάλουν ακόμη και στο ψυγείο σας, αναφέρει το Reuters. Κάθε συσκευή που συνδέεται στο Διαδίκτυο, είτε απευθείας είτε μέσω εφαρμογής ή διαδικτυακής υπηρεσίας, μπορεί δυνητικά να παραβιαστεί.
Ο κίνδυνος δεν είναι μόνο θεωρητικός: εκτυπωτές, τηλεοράσεις, δρομολογητές και προσωπικοί υπολογιστές έχουν μετατραπεί σε υποχείρια των χάκερ και έχουν χρησιμοποιηθεί σε κυβερνοεπιθέσεις, ενώ κακόβουλο λογισμικό έχει εντοπιστεί ακόμη και σε ηλεκτρονικές κορνίζες φωτογραφιών.
Στις περισσότερες περιπτώσεις, οι επιτιθέμενοι επιδιώκουν να υποκλέψουν δεδομένα, να διαταράξουν τη λειτουργία υπηρεσιών ή να χρησιμοποιήσουν τις συνδεδεμένες συσκευές ως πύλη εισόδου σε ένα ευρύτερο δίκτυο.
Σύμφωνα με δεδομένα της βιομηχανίας που επικαλείται το Reuters, οι δρομολογητές (router) αντιστοιχούν σε περισσότερο από τα δύο τρίτα των επιθέσεων σε συνδεδεμένες συσκευές.
Και τα περιστατικά αυξάνονται διαρκώς, καθώς οι κατασκευαστές ενσωματώνουν σύνδεση στο Διαδίκτυο σε συσκευές που κάποτε λειτουργούσαν αποκλειστικά μηχανικά.
Από τη στιγμή που παραβιάσουν μια συσκευή, οι χάκερ μπορούν είτε να υποκλέψουν δεδομένα είτε να πάρουν τον έλεγχο της συσκευής.
Μια κάμερα μπορεί να αποκαλύψει τι συμβαίνει στο εσωτερικό ενός σπιτιού, μια συσκευή με μικρόφωνο μπορεί να καταγράφει ήχους, ενώ η παραβίαση ενός δρομολογητή μπορεί να εκθέσει όλα τα δεδομένα που διακινούνται μέσω του δικτύου.
Οι χάκερ που αποκτούν τον έλεγχο μιας συσκευής μπορούν να την ενεργοποιούν ή να την απενεργοποιούν, να αλλάζουν τις ρυθμίσεις της ή να αποκλείουν τους χρήστες από τους λογαριασμούς τους.
Η παραβίαση ενός έξυπνου θερμοστάτη θα μπορούσε να επηρεάσει τη θέρμανση, ενώ μια κυβερνοεπίθεση σε καταψύκτη ή ψυγείο θα μπορούσε να αλλάξει τη θερμοκρασία.
 Τα router είναι οι συσκευές που μπαίνουν πιο συχνά στο στόχαστρο χάκερ
Σε σοβαρότερες περιπτώσεις, οι επιτιθέμενοι μπορούν να εκμεταλλευτούν συσκευές με ανεπαρκή μέτρα ασφαλείας για να αποκτήσουν πρόσβαση σε άλλα συστήματα του ίδιου δικτύου ή να υποκλέψουν προσωπικές πληροφορίες που συνδέονται με διαδικτυακούς λογαριασμούς.
Ερευνητές κυβερνοασφάλειας έχουν επανειλημμένα εντοπίσει κενά ασφάλειας σε συνδεδεμένα οχήματα.
Το 2015, ερευνητές κατάφεραν να αποκτήσουν εξ αποστάσεως τον έλεγχο ενός Jeep εν κινήσει, αξιοποιώντας το σύστημα ψυχαγωγίας που είχε πρόσβαση στο Διαδίκτυο. Το περιστατικό οδήγησε στην ανάκληση περίπου 1,4 εκατομμυρίων οχημάτων.
Σχεδόν μία δεκαετία αργότερα, ερευνητές αποκάλυψαν μια ευπάθεια που τους επέτρεπε να εντοπίζουν τη θέση, να ξεκλειδώνουν και να εκκινούν ορισμένα οχήματα της Kia, γνωρίζοντας μόνο τον αριθμό κυκλοφορίας τους.
Οι κρίσιμες υποδομές, όπως τα δίκτυα ηλεκτροδότησης και ύδρευσης, διαθέτουν κατά κανόνα πολλαπλά επίπεδα προστασίας, συστήματα παρακολούθησης και νομικό πλαίσιο εποπτείας, τα οποία δεν συναντώνται στις καταναλωτικές συσκευές.
Αυτό δεν σημαίνει ότι είναι απρόσβλητες από κυβερνοεπιθέσεις, αλλά είναι πολύ δυσκολότεροι στόχοι σε σύγκριση με μια οικιακή συσκευή συνδεδεμένη στο δίκτυο Wi‑Fi του σπιτιού.
Συμβουλές προστασίας
Οι ειδικοί κυβερνοασφάλειας συνιστούν την αλλαγή των προεπιλεγμένων κωδικών πρόσβασης, την ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων και την τακτική εγκατάσταση ενημερώσεων λογισμικού.
Οι καταναλωτές θα πρέπει επίσης να αποσύρουν ή να αντικαθιστούν συσκευές που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας, να διατηρούν τις περισσότερες συσκευές συνδεδεμένες μόνο στο τοπικό τους δίκτυο και να επιτρέπουν τη σύνδεσή τους στο ευρύτερο Διαδίκτυο μόνο όταν υπάρχει συγκεκριμένος λόγος.
Ωστόσο, η απλούστερη λύση είναι συχνά και η πιο αποτελεσματική: όσο λιγότερες συνδεδεμένες συσκευές διαθέτει κανείς, τόσο λιγότερα είναι τα πιθανά σημεία εισόδου για τους κυβερνοεγκληματίες.